Emir Görkem Dal – Blog

Brute Force Saldırıları

Brute Force (Kaba Kuvvet) Saldırıları: Parola Güvenliğinin En Temel Sınavı

Siber güvenlik dünyasında en ilkel, fakat en basit ama hala en etkili saldırı yöntemlerinden biri Brute Force — yani deneme-yanılma yoluyla şifre kırma saldırısıdır. “Kaba kuvvet” tanımı, saldırganın strateji değil, ham işlem gücü ile sisteme erişmeye çalıştığı anlamına gelir.

Bu makalemde Brute Force’un ne olduğu, türlerine, neden hala bu kadar aktif bir şekilde kullanıldığında, tespit yöntemlerine ve en önemlisi — nasıl korunabileceğinin üzerinden geçeceğiz.


Brute Force Nedir? Nasıl Çalışır?

Brute Force Nasıl Çalışır


  • Brute Force saldırısı, otomatik araçlarla kullanıcı adı / parola kombinasyonlarını sistematik şekilde deneyerek doğru kimlik bilgilerini bulmayı amaçlar.
  • Bu yöntem, kriptografi açısından da bir “anahtar deneme” tekniğidir: bir şifreleme anahtarını veya parola kombinasyonunu sırayla denemektir.
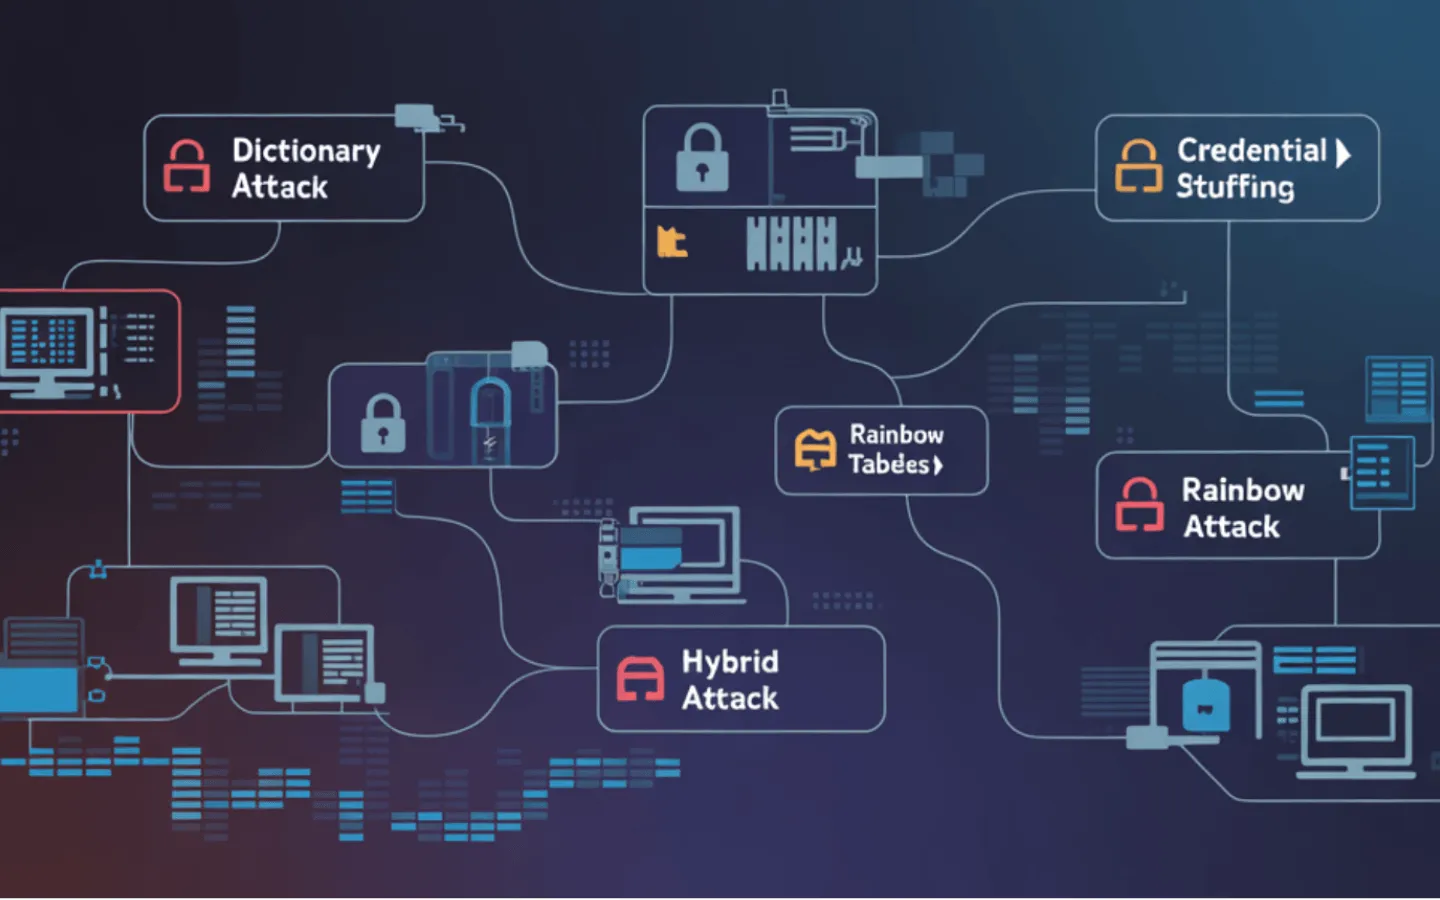
  • Basit Brute Force’tan daha sofistike yöntemlere kadar uzanır; saldırganlar “sözlük saldırısı (dictionary attack)”, “hibrit saldırı (hybrid brute force)”, bazen “credential stuffing / yeniden kullanılan şifreler” yöntemlerini de kullanırlar.
 

Neden hâlâ etkili?

  • Çünkü hâlâ zayıf/kolay tahmin edilebilir parolalar yaygın.
  • Ortaya çıkan parola kırma araçlarının otomasyonu ve paralel saldırı imkânı → yüksek sayıda deneme ile başarı ihtimali artıyor.
  •  Bazı sistemlerde giriş deneme limiti / kilitleme / rate-limit gibi korumalar eksik veya uygulanmıyor. 


Brute-Force-Saldiri-Tipleri


Brute Force Saldırı Tipleri


TürAçıklama
Basit Brute ForceHer türlü olası parola kombinasyonu (harf, sayı, sembol …) sistematik denenir.
Sözlük (Dictionary) SaldırısıYaygın kullanılan şifreler ve kelimeler içeren bir liste ile parola kırma. 
Hibrit SaldırıSözlük + brute-force kombinasyonu; sözleşik kelimeleri sayılar / semboller ile çeşitlendirerek denemek. 
Credential StuffingÖnceden sızdırılmış kullanıcı adı/parola çiftlerini otomatik olarak başka platformlarda deneme. Aynı şifreyi tekrar kullanmak bu saldırıyı kolaylaştırır. 
Distribüe / Botnet Temelli SaldırılarTek IP yerine çok sayıda IP / cihaz kullanılarak eşzamanlı giriş denemeleri yapılır — tespit ve bloklama zorlaşır.  


Brute Force’un Tehlikeleri


  • Başarılı olursa hesap içindeki hassas veriler, kişisel bilgiler, finansal bilgiler ele geçirilebilir. 
  • Özellikle kurum / kurumsal servislerde — yöneticiler, FTP/SSH panelleri, web admin panelleri gibi — ele geçirilme riski yüksek.
  • Credential reuse (aynı parolanın birçok sistemde kullanılması) nedeniyle tek bir zayıf parola yüzünden birçok sistem tehlikeye girebilir.
  • Saldırganın otomatik araç ve botnet kullanması saldırıyı hızlandırır, manuel müdahaleyi zorlaştırır. 


Nasıl Tespit Edilir? (Genel Yaklaşımlar)


Başarısız giriş denemelerinin sayısı artışı

  •  Aynı IP / farklı IP’lerden kısa sürede çok sayıda deneme
  • Giriş denemelerinin zaman içinde sıklaşması (örneğin mesai dışı saatlerde)
  • Coğrafi tutarsızlık (örneğin kullanıcı genellikle Türkiye’den girerken birden Rusya’dan login denemesi)
  • CAPTCHA, rate-limit, IP engelleme gibi otomatik önlemlerin devrede olup olmadığını kontrol et

 
Ek olarak: SIEM sistemleri veya log analizi ile bu davranışları zamanında tespit etmek önemli.


Gerçek Hayattan Brute Force Olayları

Yıl Hedef / Olay Saldırı Türü Etki Kaynak
2013 Adobe Systems veri sızıntısı Credential stuffing (önceden sızdırılmış şifrelerin denenmesi) 153 milyon kullanıcı hesabı sızdırıldı. Hash’ler zayıf algoritma (3DES) ile korunuyordu, brute force ile çözüldü. KrebsOnSecurity
2015 GitHub brute force dalgası Password spraying / dictionary attack Saldırganlar, sızdırılmış parolaları GitHub hesaplarında test etti. MFA olmayan hesaplar ele geçirildi. GitHub Blog
2016 LinkedIn şifre sızıntısı sonrası domino etkisi Credential stuffing LinkedIn’den sızan 117 milyon parola, diğer platformlarda brute force temelli saldırılarda kullanıldı. The Guardian
2018 Magento e-commerce platform saldırıları Distributed brute force (botnet kaynaklı) Otomatik botnet, admin panel giriş ekranlarına saniyede binlerce parola denemesi yaptı. HyperNode
2019 Microsoft 365 / Exchange Online hesapları Large-scale credential stuffing Saldırganlar, 470.000 Microsoft hesabına yönelik dağıtık brute force denemesi yaptı. SpecOps
2020 Zoom hesaplarının ele geçirilmesi Credential stuffing / dictionary attack Pandemiyle birlikte milyonlarca kullanıcı hedef alındı. Önceden sızmış parolalar kullanılarak Zoom hesaplarına erişim sağlandı. Huntress
2021 WordPress Login Brute Force botnet Distributed brute force Yüzbinlerce WordPress sitesine yönelik global saldırı dalgası, özellikle wp-login.php hedefliydi. Wordfence
2022 SSH brute force botnet (China-based 3CX group) Distributed SSH brute force Yüzlerce Linux ve NAS sistemine brute force ile erişim sağlandı; saldırılar 3CX kampanyasına bağlı. CISA Report
2023 Fortinet VPN brute force saldırıları (CVE-2022-42475 sonrası) Targeted brute force FortiGate SSL-VPN servislerinde kimlik denemeleri; brute force ile admin hesaplarına erişim sağlanmaya çalışıldı. Fortinet PSIRT
2024 Microsoft Azure brute force flood (APT29 / Midnight Blizzard) Targeted password spray Devlet destekli Rus grup, Azure AD ortamlarını brute force ve password spraying kombinasyonuyla hedef aldı. Microsoft Threat Intel

Korunma & Güvenlik Önlemleri


Brute Force Korunma


  •  Güçlü ve karmaşık parolalar: Uzun, büyük/küçük harf, sayı, sembol içeren random parolalar kullan.
  • Parola politikası ve eğitim: Aynı parolanın birden fazla sistemde kullanılmaması; kullanıcı farkındalığı.
  • Çok Faktörlü Kimlik Doğrulama (MFA): Parola ele geçse bile ikinci doğrulama ile koruma sağlanır.
  • Login deneme limiti / hesap kilitleme: Belirli sayıda hatalı girişten sonra hesabı geçici kilitle.
  • CAPTCHA / rate-limit / IP engelleme: Otomatik ve başarısız girişleri sınırlamak.
  • Loglama / izleme / alarm (SIEM / WAF / IPS): Şüpheli trafik/deneme saptandığında uyarı/engelleme.
  • Key stretching / hashing & salting / güçlü hash algoritmaları: Parola veritabanı sızsa bile kırılması çok zorlaştırılmalı. 


Neden RSA/Şifreleme veya Sadece “Güçlü Parola” Yetmeyebilir


Teknik olarak, şifreleme anahtarları veya parola tabanlı sistemler eğer karmaşıksa brute force ile kırılması teoriye göre zor. Ancak uygulamada:

  •  Kullanıcı parolaları genellikle zayıf;
  • Hash + salt uygulanmamış veritabanları;
  •  Aynı parolanın birçok hesapta kullanılması;
  •  Hesap kilitleme/izleme sistemlerinin yetersizliği

gibi zaafiyetler olduğu sürece brute force hâlâ ciddi bir tehdit.

Ayrıca son zamanlarda botnet, AI destekli kırma araçları ve paralel saldırı yöntemleri ile eskiye göre çok daha hızlı kırma denemeleri mümkün hâle geldi. 


Sonuç olarak Brute Force saldırıları teknik olarak basit olsa da — karmaşıklık, otomasyon ve insan zaafiyetleri bir araya geldiğinde hâlâ en etkili saldırı yöntemlerinden biri olmaya devam edecektir. Serimizin bir sonraki bölümünde, artık kullanıcı kimlik doğrulamasını değil, Uygulama Katmanı Saldırıları (SQL Injection, XSS, CSRF) saldırılarını inceleyeceğiz.


Kapat

Güncel tehditler ve güvenlik çözümleri hakkında ipuçları bulabileceğiniz bloguma hoş geldiniz.

EMİR GÖRKEM DAL / SİBER GÜVENLİK UZMANI /